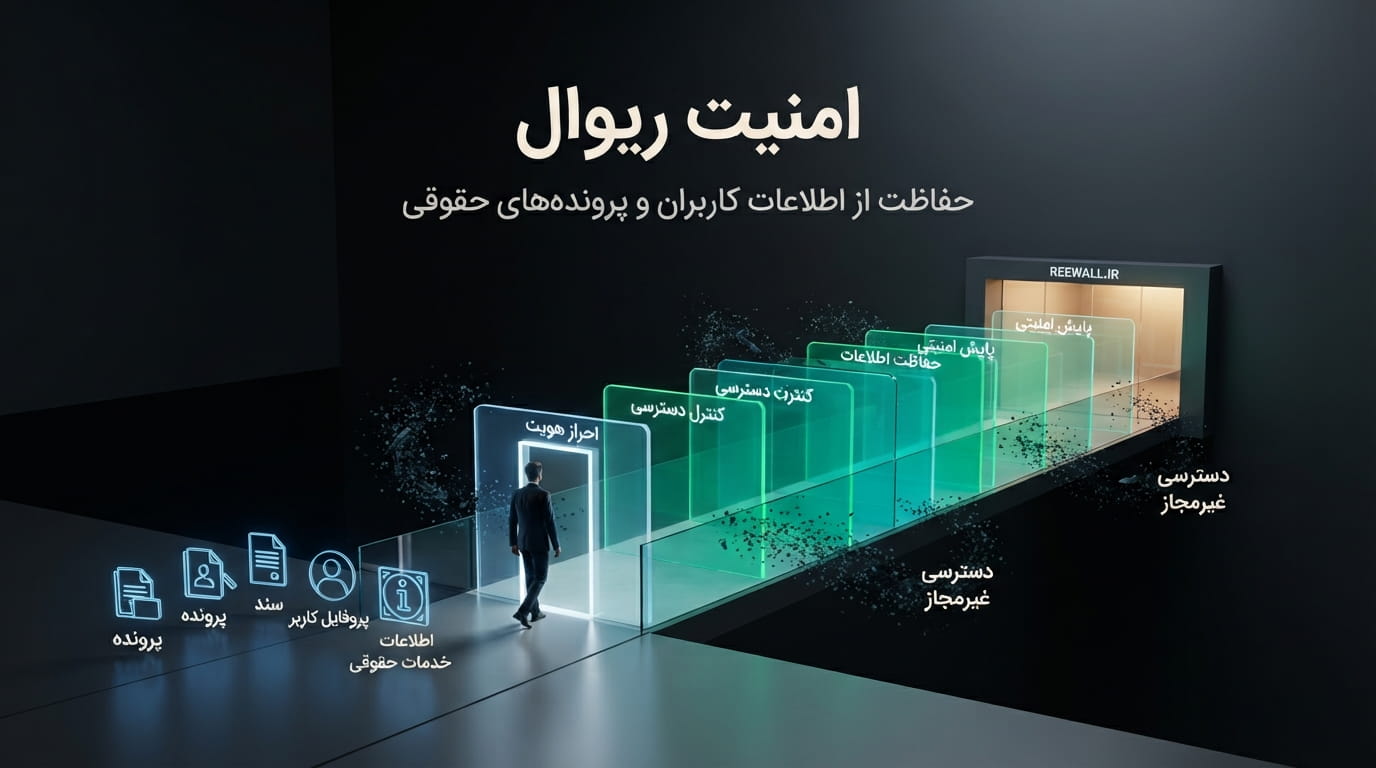
وقتی خدمات حقوقی وارد فضای دیجیتال میشوند، امنیت دیگر یک موضوع جانبی نیست. اطلاعات کاربر، اسناد پرونده، سوابق ارتباطات و دادههای مربوط به خدمات حقوقی همگی باید با دقت مدیریت شوند.
برای یک پلتفرم حقوقی مانند ریوال، اعتماد کاربر فقط به امکانات سامانه وابسته نیست؛ بلکه به این موضوع نیز بستگی دارد که اطلاعات او چگونه محافظت میشوند و چه کسانی میتوانند به آنها دسترسی داشته باشند.
امنیت یک سامانه نیز یک قابلیت واحد نیست. احراز هویت، کنترل دسترسی، حفاظت از دادهها، ثبت رخدادها، پشتیبانگیری، پایش و آمادگی برای واکنش به رخداد همگی بخشی از یک برنامه امنیتی جامع هستند. NIST در چارچوب امنیت سایبری 2.0 نیز امنیت را در قالب شش کارکرد پیوسته «حاکمیت، شناسایی، حفاظت، تشخیص، پاسخ و بازیابی» دنبال میکند.
چرا امنیت برای یک پلتفرم حقوقی اهمیت دارد؟
یک پلتفرم حقوقی با اطلاعاتی سروکار دارد که ممکن است برای کاربران اهمیت بالایی داشته باشند؛ از مشخصات شخصی و راههای ارتباطی گرفته تا اسناد، پروندهها و اطلاعات مربوط به مسائل حقوقی.
بنابراین امنیت باید از همان مرحله ایجاد حساب کاربری تا زمان استفاده از خدمات و نگهداری اطلاعات مورد توجه قرار گیرد.
هرچه وابستگی کاربران به یک سامانه برای نگهداری و مدیریت اطلاعات بیشتر شود، طراحی و اجرای کنترلهای امنیتی نیز اهمیت بیشتری پیدا میکند.
امنیت ریوال فقط به رمز عبور محدود نمیشود
رمز عبور یکی از لایههای امنیتی است، اما یک سامانه حرفهای نباید فقط به آن متکی باشد.
استانداردهای امنیتی مانند توصیههای OWASP بر کنترلهایی مانند احراز هویت مناسب، محافظت از حسابهای حساس، محدود کردن تلاشهای ورود و ثبت فعالیتهای احراز هویت تأکید دارند.
به همین دلیل میتوان امنیت یک پلتفرم را به مجموعهای از لایههای بههمپیوسته نگاه کرد.
مهمترین لایههای امنیتی یک پلتفرم حقوقی
| لایه | هدف |
|---|---|
| احراز هویت | اطمینان از هویت کاربر |
| مجوز دسترسی | تعیین اینکه کاربر چه اطلاعاتی را میتواند ببیند یا تغییر دهد |
| حفاظت از داده | کاهش ریسک افشا یا دستکاری اطلاعات |
| ثبت رخدادها | امکان بررسی فعالیتها و رویدادهای مشکوک |
| پشتیبانگیری | افزایش قابلیت بازیابی اطلاعات |
| پایش و پاسخ | تشخیص و مدیریت رخدادهای امنیتی |
احراز هویت در ریوال چیست؟
احراز هویت فرآیندی است که سیستم از طریق آن بررسی میکند فردی که وارد حساب میشود همان کاربری است که ادعا میکند.
این مرحله پایه کنترل امنیتی حساب است.
برای حسابهای حساس، استفاده از لایههای بیشتر احراز هویت میتواند سطح حفاظت را افزایش دهد. OWASP توصیه میکند در صورت امکان MFA برای حسابها، بهخصوص حسابهای دارای سطح دسترسی بالا، مورد استفاده قرار گیرد.
کنترل دسترسی یعنی چه؟
فرض کنید دو کاربر هر دو هویت معتبر دارند، اما لزوماً نباید به اطلاعات یکسانی دسترسی داشته باشند.
کنترل دسترسی مشخص میکند هر کاربر چه اطلاعاتی را میتواند مشاهده، ویرایش یا مدیریت کند.
اصل مهم در اینجا حداقل سطح دسترسی مورد نیاز است. OWASP نیز توصیه میکند دسترسیها بر اساس کمترین سطح لازم تعیین شوند و هر درخواست برای دسترسی به منابع مورد بررسی قرار گیرد.
چرا کنترل دسترسی در پروندههای حقوقی اهمیت بیشتری دارد؟
در یک محیط حقوقی ممکن است اطلاعات چندین کاربر و پرونده در یک سیستم وجود داشته باشد.
کاربری که فقط مسئول یک بخش است نباید بدون دلیل به تمام اطلاعات سامانه دسترسی داشته باشد.
به همین دلیل، طراحی صحیح نقشها و مجوزها یکی از اجزای مهم امنیت یک پلتفرم حقوقی است.
امنیت اسناد و مدارک
اسناد حقوقی میتوانند شامل اطلاعات مهمی باشند. امنیت فایل فقط به محل ذخیره آن محدود نیست؛ نحوه دسترسی، انتقال، نگهداری و حذف آن نیز اهمیت دارد.
بهتر است دسترسی به اسناد بر اساس ارتباط کاربر با پرونده یا فرآیند مشخص انجام شود و هر کاربر فقط اطلاعات مورد نیاز خود را ببیند.
امنیت اطلاعات در زمان انتقال
وقتی اطلاعات بین مرورگر کاربر و سامانه منتقل میشود، ارتباط باید از سازوکارهای امن استفاده کند.
OWASP در راهنمای احراز هویت خود توصیه میکند اطلاعات اعتبارسنجی و رمزهای عبور فقط از طریق انتقال امن مانند TLS ارسال شوند.
این موضوع برای سامانههایی که اطلاعات حساس جابهجا میکنند اهمیت ویژهای دارد.
ثبت و پایش فعالیتها
امنیت فقط جلوگیری از اتفاق نیست؛ باید بتوان رخدادهای مهم را نیز شناسایی و بررسی کرد.
ثبت فعالیتهای احراز هویت، خطاهای دسترسی و رخدادهای مهم برنامه میتواند به تشخیص رفتارهای مشکوک و بررسی حوادث کمک کند. OWASP نیز logging و monitoring مناسب را بخش مهمی از امنیت برنامههای کاربردی میداند.
البته ثبت لاگ نیز باید با دقت انجام شود تا اطلاعات حساس غیرضروری داخل گزارشها ذخیره نشوند.
پشتیبانگیری و بازیابی اطلاعات
اگر اطلاعات فقط در یک محل نگهداری شوند، خرابی فنی یا خطای انسانی میتواند مشکلساز شود.
پشتیبانگیری منظم میتواند امکان بازیابی اطلاعات را در شرایط مختلف افزایش دهد.
اما Backup فقط زمانی ارزشمند است که فرآیند بازیابی نیز طراحی و آزمایش شده باشد.
در چارچوب NIST، «بازیابی» یکی از اجزای اصلی مدیریت چرخه ریسک امنیت سایبری محسوب میشود.
امنیت حساب کاربران
بخشی از امنیت ریوال به خود کاربران نیز مربوط است.
حتی اگر زیرساخت سامانه به خوبی طراحی شده باشد، استفاده از رمز عبور ضعیف، استفاده مجدد از یک رمز در چند سرویس یا در اختیار قرار دادن اطلاعات ورود میتواند امنیت حساب را کاهش دهد.
به همین دلیل کاربران نیز باید اصول پایه امنیت حساب را رعایت کنند.
احراز هویت چندمرحلهای
MFA یا احراز هویت چندمرحلهای، علاوه بر رمز عبور از عامل دیگری برای تأیید هویت استفاده میکند.
این روش میتواند در برابر بسیاری از حملات مبتنی بر سرقت یا حدس رمز عبور لایه دفاعی بیشتری ایجاد کند. OWASP MFA را یکی از کنترلهای مهم برای کاهش ریسک حملات مرتبط با حسابهای کاربری معرفی میکند.
البته نحوه پیادهسازی MFA نیز باید امن باشد و فرآیند بازیابی یا تغییر عامل احراز هویت خود به یک نقطه ضعف تبدیل نشود.
امنیت در برابر دسترسی غیرمجاز
یکی از مهمترین سناریوهای امنیتی این است که کاربری که مجاز به مشاهده یک منبع نیست، بتواند از یک مسیر دیگر به آن دسترسی پیدا کند.
این مسئله فقط با مخفی کردن یک لینک حل نمیشود. سیستم باید هنگام هر درخواست، مجوز دسترسی را بررسی کند.
OWASP تأکید میکند کنترل مجوز باید در سطح واقعی منابع اعمال شود و صرفاً پنهان کردن رابط کاربری کافی نیست.
امنیت اطلاعات موکل
اطلاعات یک موکل باید فقط در چارچوب نیازهای واقعی خدمت و با رعایت اصول محرمانگی مدیریت شود.
در طراحی یک پلتفرم حقوقی بهتر است مشخص باشد چه اطلاعاتی جمعآوری میشوند، چه افرادی به آنها دسترسی دارند و چرا این دسترسی لازم است.
جمعآوری داده بیشتر از نیاز نیز میتواند سطح ریسک را افزایش دهد.
امنیت در خدمات حقوقی آنلاین
وقتی کاربر از طریق اینترنت درخواست خدمات حقوقی ثبت میکند، چند مرحله اطلاعاتی شکل میگیرد:
- ایجاد یا ورود به حساب
- ثبت درخواست
- ارسال اطلاعات
- افزودن مدارک
- دریافت خدمت
- نگهداری سوابق
امنیت باید در تمام این مراحل در نظر گرفته شود، نه فقط در صفحه ورود.
امنیت ریوال و مدیریت پروندههای حقوقی
در یک سامانه مدیریت حقوقی، ارتباط میان کاربر و پرونده اهمیت ویژهای دارد.
اگر فردی به یک پرونده دسترسی دارد، سیستم باید بتواند این ارتباط را کنترل کند و اجازه ندهد صرفاً با تغییر یک شناسه یا آدرس، اطلاعات پرونده دیگری در اختیار او قرار گیرد.
این نوع کنترل دسترسی از جمله موضوعاتی است که OWASP در راهنمای Authorization به عنوان یک ملاحظه مهم امنیتی مطرح میکند.
امنیت در هنگام استفاده از هوش مصنوعی
با ورود قابلیتهای هوش مصنوعی به خدمات حقوقی، یک سؤال مهم مطرح میشود: اطلاعات کاربران و پروندهها دقیقاً در چه محیطی پردازش میشوند؟
پیش از استفاده از هر سرویس AI باید نحوه پردازش، نگهداری و دسترسی به دادهها بررسی شود.
بهخصوص اطلاعات حساس موکلان نباید بدون بررسی شرایط سرویس در اختیار هر ابزار هوش مصنوعی قرار گیرد.
امنیت فقط فناوری نیست
یکی از اشتباهات رایج این است که امنیت را فقط به سرور و نرمافزار محدود کنیم.
رفتار کاربران، آموزش کارکنان، مدیریت رمز عبور، نحوه ارسال اسناد و حتی روش برخورد با ایمیلهای مشکوک نیز بخشی از امنیت هستند.
NIST در چارچوب خود آموزش کاربران و مدیریت ریسک را نیز در کنار کنترلهای فنی مورد توجه قرار میدهد.
اگر یک رخداد امنیتی اتفاق بیفتد چه باید کرد؟
امنیت حرفهای فقط جلوگیری از حادثه نیست. باید برای زمانی که حادثه رخ میدهد نیز برنامه داشت.
یک برنامه مناسب میتواند شامل این مراحل باشد:
- شناسایی رخداد
- محدود کردن دامنه مشکل
- بررسی حسابها و منابع تحت تأثیر
- رفع یا مهار مشکل
- بازیابی سرویس
- تحلیل علت رخداد
- اصلاح کنترلهای امنیتی
این رویکرد با چرخه «تشخیص، پاسخ و بازیابی» در NIST CSF 2.0 همراستا است.
چگونه کاربران نیز امنیت ریوال را افزایش میدهند؟
کاربران میتوانند با چند اقدام ساده بخش مهمی از امنیت حساب خود را تقویت کنند.
- استفاده از رمز عبور منحصربهفرد
- فعالسازی MFA در صورت ارائه
- عدم اشتراکگذاری رمز عبور
- بررسی لینکهای مشکوک
- استفاده از دستگاههای قابل اعتماد
- خروج از حساب در دستگاههای عمومی
- گزارش فعالیتهای غیرعادی
امنیت حساب کاربر و امنیت سامانه دو بخش از یک زنجیره هستند.
امنیت ریوال به معنی انتشار جزئیات فنی نیست
در یک سامانه حرفهای، همه جزئیات معماری امنیتی نباید به شکل عمومی منتشر شوند. افشای اطلاعات حساس مربوط به زیرساخت، مسیرهای داخلی، تنظیمات امنیتی یا جزئیات قابل سوءاستفاده میتواند خود یک ریسک ایجاد کند.
به همین دلیل، اطلاعرسانی درباره امنیت بهتر است روی اصول، سیاستها و رفتارهای قابل فهم برای کاربران تمرکز کند و جزئیات فنی حساس در جای مناسب خود مدیریت شوند.
نقش ریوال در حفاظت از اطلاعات حقوقی
ریوال به عنوان یک پلتفرم خدمات و مدیریت دیجیتال حقوقی، در نقطهای قرار میگیرد که اطلاعات کاربر، درخواستهای حقوقی، ارتباط با وکیل و در برخی فرآیندها اسناد و اطلاعات پرونده در محیط دیجیتال مدیریت میشوند.
به همین دلیل، امنیت باید بخشی از طراحی کلی تجربه کاربر باشد؛ نه یک قابلیت جداگانه که فقط در صفحه ورود دیده شود.
در رویکرد ریوال، حفاظت از اطلاعات باید در لایههایی مانند حساب کاربری، کنترل دسترسی، مدیریت اطلاعات و اسناد، ثبت فعالیتهای مهم و آمادگی برای بازیابی مورد توجه قرار گیرد.
همچنین هرچه خدمات دیجیتال ریوال گستردهتر شوند، بازبینی مستمر امنیت اهمیت بیشتری پیدا میکند؛ زیرا امنیت یک وضعیت ثابت نیست و باید همراه با تغییر فناوری، تهدیدها و فرآیندهای سرویس توسعه یابد.
هدف نهایی این است که کاربر بتواند خدمات حقوقی دیجیتال را در محیطی استفاده کند که امنیت، محرمانگی و کنترل اطلاعات از ابتدا جزو اصول طراحی آن باشند.
چرا اعتماد کاربران با امنیت ارتباط دارد؟
کاربر زمانی اطلاعات خود را در یک سامانه ثبت میکند که احساس کند اطلاعات او به شکل مسئولانه مدیریت میشوند.
شفافیت درباره نحوه استفاده از دادهها، کنترل دسترسی مناسب و رعایت اصول امنیتی میتوانند بخشی از این اعتماد را شکل دهند.
البته هیچ سامانهای نمیتواند ریسک را به صفر برساند؛ امنیت حرفهای یعنی ریسکها شناسایی، کنترل و به صورت مستمر مدیریت شوند.
جمعبندی
امنیت ریوال را نباید فقط در یک رمز عبور یا یک ابزار امنیتی خلاصه کرد. امنیت یک پلتفرم حقوقی مجموعهای از لایههای مختلف است که از حساب کاربر و احراز هویت شروع میشود و تا کنترل دسترسی، حفاظت اسناد، ثبت رخدادها، پشتیبانگیری، تشخیص حوادث و بازیابی ادامه پیدا میکند.
در کنار فناوری، رفتار کاربران نیز اهمیت زیادی دارد. استفاده از رمز عبور مناسب، MFA، دقت در برابر فیشینگ و حفاظت از دستگاهها بخش مهمی از امنیت را تشکیل میدهد.
ریوال نیز در مسیر توسعه خدمات حقوقی دیجیتال باید امنیت و محرمانگی اطلاعات را به عنوان یک اصل مستمر در طراحی و مدیریت سرویس در نظر بگیرد.
در نهایت، هدف از امنیت فقط جلوگیری از یک حمله نیست؛ هدف این است که اطلاعات درست، در اختیار افراد مجاز، در زمان مناسب و با امکان کنترل و بازیابی مناسب قرار داشته باشند.
سؤالات متداول
امنیت ریوال شامل چه مواردی میشود؟
امنیت یک پلتفرم حقوقی مجموعهای از موارد مانند احراز هویت، کنترل دسترسی، حفاظت اطلاعات، امنیت اسناد، ثبت رخدادها، پشتیبانگیری و آمادگی برای واکنش به حوادث است.
آیا امنیت فقط به سیستم ریوال مربوط است؟
خیر. رفتار کاربر نیز اهمیت زیادی دارد. رمز عبور ضعیف، اشتراکگذاری اطلاعات ورود یا کلیک روی لینکهای مشکوک میتواند امنیت حساب را کاهش دهد.
آیا اطلاعات هر کاربر باید برای همه کاربران قابل مشاهده باشد؟
خیر. دسترسی باید بر اساس نقش و مجوز مشخص شود و هر کاربر فقط اطلاعات مورد نیاز خود را مشاهده یا مدیریت کند.
آیا اطلاعات پروندهها باید پشتیبانگیری شوند؟
وجود یک راهکار مناسب پشتیبانگیری و امکان بازیابی، بخش مهمی از مدیریت امنیت و تداوم سرویس است.
آیا استفاده از هوش مصنوعی روی اطلاعات حقوقی خطر امنیتی دارد؟
میتواند داشته باشد. پیش از استفاده از هر سرویس AI باید نحوه پردازش، نگهداری و دسترسی به اطلاعات بررسی شود، بهخصوص زمانی که دادهها حساس یا مربوط به موکل باشند.
آیا میتوان امنیت یک پلتفرم را صددرصد تضمین کرد؟
هیچ سیستم متصل به اینترنت را نمیتوان بدون ریسک مطلق در نظر گرفت. هدف امنیت حرفهای، کاهش ریسک، شناسایی تهدیدها، کنترل دسترسی، تشخیص رخداد و آمادگی برای پاسخ و بازیابی است.
نقش ریوال در حفاظت از اطلاعات کاربران چیست؟
ریوال به عنوان یک پلتفرم خدمات حقوقی دیجیتال باید امنیت را در لایههای مختلف مدیریت حساب، دسترسی، اطلاعات، اسناد، ثبت فعالیتها و بازیابی دادهها به صورت مستمر مورد توجه قرار دهد.